Χάκερ έβγαλαν στο dark web προσωπικά στοιχεία του Ταγιάνι – «Στο στόχαστρο και η οικογένειά μου»
Ο Ιταλός υπουργός Εξωτερικών καταγγέλλει ότι κυβερνοεγκληματίες αναζητούν ακόμη περισσότερα προσωπικά δεδομένα, προσφέροντας χρήματα. Φιλορώσους χάκερ καταγγέλλει η Τζόρτζια Μελόνι, ενώ η υπόθεση συνδέεται με τη στήριξη της Ιταλίας στην Ουκρανία.
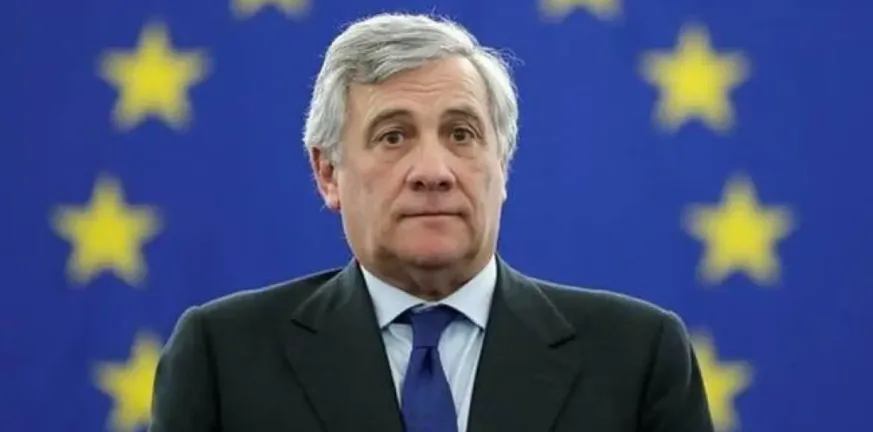

Στο στόχαστρο χάκερ βρέθηκε ο υπουργός Εξωτερικών και αντιπρόεδρος της κυβέρνησης της Ιταλίας, Αντόνιο Ταγιάνι, ο οποίος αποκάλυψε ότι προσωπικά του δεδομένα κυκλοφορούν εδώ και ημέρες στο dark web, ενώ οι δράστες αναζητούν πρόσθετες πληροφορίες τόσο για τον ίδιο όσο και για μέλη της οικογένειάς του.
Η καταγγελία έγινε το Σάββατο 7 Νοεμβρίου 2026, μέσω ανάρτησης του Ιταλού υπουργού στην πλατφόρμα Χ, προκαλώντας την αντίδραση της πρωθυπουργού Τζόρτζια Μελόνι, η οποία απέδωσε τη διαρροή σε φιλορώσους χάκερ.
Σύμφωνα με τον Αντόνιο Ταγιάνι, οι κυβερνοεγκληματίες δεν περιορίστηκαν στη δημοσιοποίηση πληροφοριών, αλλά επιδιώκουν να αποκτήσουν περισσότερα στοιχεία, προσφέροντας ακόμη και χρηματικές αμοιβές.
Ο ίδιος συνέδεσε τη στοχοποίησή του με τη στάση της ιταλικής κυβέρνησης απέναντι στον πόλεμο στην Ουκρανία, ξεκαθαρίζοντας ότι δεν πρόκειται να υποκύψει σε εκφοβισμούς.
«Δεν θα με εκφοβίσουν» – Τι καταγγέλλει ο Ιταλός υπουργός
Ο Αντόνιο Ταγιάνι περιέγραψε μια κατάσταση που, όπως υποστήριξε, δεν περιορίζεται στην παραβίαση της ιδιωτικότητάς του, αλλά δημιουργεί κινδύνους για την προσωπική ασφάλεια του ίδιου και των οικείων του.
Στην ανάρτησή του ανέφερε ότι οι δράστες έχουν δημοσιοποιήσει προσωπικά του στοιχεία στο σκοτεινό διαδίκτυο και συνεχίζουν να αναζητούν πληροφορίες, γεγονός που θεωρεί ότι τον εκθέτει σε νέες απειλές και απόπειρες εκφοβισμού.
Ιδιαίτερη ανησυχία προκαλεί η καταγγελία του ότι στο στόχαστρο έχουν μπει και συγγενικά του πρόσωπα, με τους χάκερ να εμφανίζονται διατεθειμένοι να πληρώσουν για περισσότερες λεπτομέρειες σχετικά με την οικογένειά του.
«Δεν θα με εκφοβίσουν με κανέναν τρόπο», ξεκαθάρισε ο Ιταλός υπουργός, επισημαίνοντας ότι θα συνεχίσει να εργάζεται για την προστασία της χώρας του και την ενίσχυση της συνεργασίας με τους διεθνείς συμμάχους της.
Ο επικεφαλής της ιταλικής διπλωματίας απέδωσε πολιτικό κίνητρο στη στοχοποίησή του, τονίζοντας ότι η υποστήριξη της Ρώμης προς την Ουκρανία αποτελεί, κατά την εκτίμησή του, τον βασικό λόγο της επίθεσης.
Εξήγησε ακόμη ότι από την 1η Ιανουαρίου έχει δημιουργηθεί στο ιταλικό υπουργείο Εξωτερικών ειδική διεύθυνση κυβερνοασφάλειας, με στόχο την αντιμετώπιση απειλών που προέρχονται από ομάδες οι οποίες ενδέχεται να συνδέονται με εχθρικούς κρατικούς μηχανισμούς.
Δεν έχει διευκρινιστεί επισήμως ποια ακριβώς προσωπικά δεδομένα του υπουργού εκτέθηκαν ούτε εάν η δημοσιοποίησή τους προήλθε από παραβίαση προσωπικού λογαριασμού ή από συλλογή πληροφοριών μέσω διαφορετικών πηγών.
Φιλορωσική ομάδα στο μικροσκόπιο – Η αντίδραση της Μελόνι
Σύμφωνα με ιταλικά δημοσιεύματα, πίσω από τη διακίνηση των στοιχείων φέρεται να βρίσκεται η φιλορωσική ομάδα χάκερ «NoName057(16)», η οποία έχει συνδεθεί και στο παρελθόν με κυβερνοεπιθέσεις εναντίον ευρωπαϊκών οργανισμών και κρατικών υπηρεσιών.
Το ιταλικό Sky TG24, επικαλούμενο πληροφορίες της εφημερίδας Il Fatto Quotidiano, αναφέρει ότι στο στόχαστρο έχουν βρεθεί επίσης ο εισαγγελέας της Ρώμης, Φραντσέσκο Λο Βόι, και ο επικεφαλής της ιταλικής Ταχυδρομικής Αστυνομίας, Ιβάνο Γκαμπριέλι.
Οι ίδιες πληροφορίες κάνουν λόγο για δημοσιοποίηση στοιχείων επικοινωνίας και άλλων προσωπικών δεδομένων θεσμικών προσώπων, χωρίς να έχουν επιβεβαιωθεί ανεξάρτητα όλες οι λεπτομέρειες.
Η πρωθυπουργός της Ιταλίας, Τζόρτζια Μελόνι, εξέφρασε την αλληλεγγύη της στον Αντόνιο Ταγιάνι και καταδίκασε τη διαρροή.
Όπως επισήμανε, η διάθεση προς πώληση εμπιστευτικών πληροφοριών που αφορούν εκπροσώπους κρατικών θεσμών προκαλεί σοβαρή ανησυχία και απαιτεί αποφασιστική αντιμετώπιση.
Η υπόθεση εντάσσεται σε ένα ευρύτερο περιβάλλον αυξημένων κυβερνοαπειλών στην Ευρώπη, με τις ιταλικές αρχές να έχουν αντιμετωπίσει τα προηγούμενα χρόνια επανειλημμένες επιθέσεις κατά δημόσιων ιστοσελίδων και υποδομών.
Η ομάδα «NoName057(16)» έχει κατηγορηθεί για προηγούμενες επιθέσεις σε ιταλικούς κυβερνητικούς ιστότοπους, ενώ τον Φεβρουάριο του 2026 είχαν αναφερθεί κυβερνοεπιθέσεις που συνδέθηκαν με στόχους των Χειμερινών Ολυμπιακών Αγώνων Μιλάνο – Κορτίνα.
Η νέα καταγγελία του Αντόνιο Ταγιάνι αναδεικνύει μια ιδιαίτερα ανησυχητική διάσταση των ψηφιακών επιθέσεων: τη μεταφορά της απειλής από τις κρατικές υποδομές στην προσωπική ζωή αξιωματούχων και των οικογενειών τους.
Παρά τις αναφορές στη φιλορωσική ομάδα, δεν έχουν δημοσιοποιηθεί ακόμη πλήρη τεχνικά στοιχεία που να αποδεικνύουν τον τρόπο απόκτησης των δεδομένων ή την ταυτότητα όλων όσοι εμπλέκονται στη διακίνησή τους.
Η «Πελοπόννησος» και το pelop.gr σε ανοιχτή γραμμή με τον Πολίτη
Η φωνή σου έχει δύναμη – στείλε παράπονα, καταγγελίες ή ιδέες για τη γειτονιά σου.
Ακολουθήστε μας για όλες τις ειδήσεις στο Bing News και το Google News
Από το Δίκτυο
Ο Elon Musk ανακοίνωσε το τέλος του Tesla Cybertruck
Πώς το GPT-6 Cyber της OpenAI εντοπίζει κενά ασφαλείας σε Firefox και Linux
Πάτρα: Πράξη αλληλεγγύης από τον Πολιτιστικό Σύλλογο «Φοίνιξ» προς το «Φωτεινό Αστέρι» ΦΩΤΟ
Nocturne: Το νέο ψυχολογικό θρίλερ του Apple TV με τον Stephen Graham καθηλώνει
Πώς κλείνετε ραντεβού σε δημόσιο νοσοκομείο ηλεκτρονικά και τηλεφωνικά