Δανία: Με κωδικό «123456» φέρεται να έγινε η γιγαντιαία διαρροή προσωπικών δεδομένων
Η παραβίαση του εθνικού μητρώου CPR συνδέεται με λογαριασμό ιδιωτικής εταιρείας πληροφορικής, ενώ ειδικός χαρακτηρίζει «απελπιστική» την προστασία με έναν τόσο απλό συνδυασμό

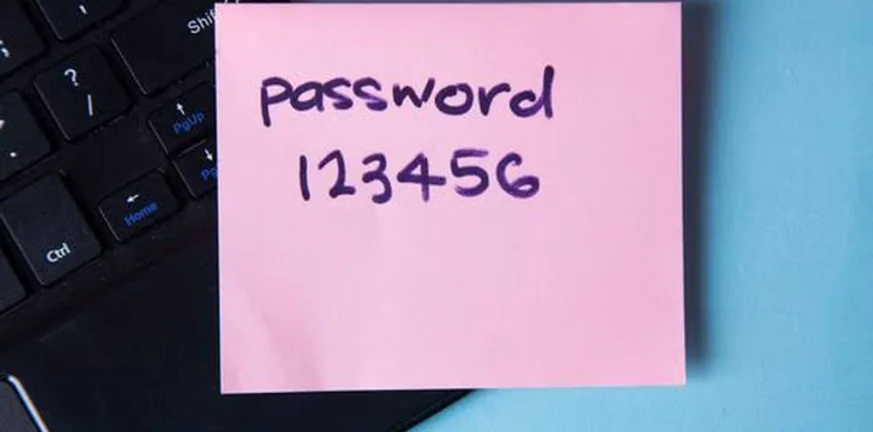


Η Δανία βρίσκεται αντιμέτωπη με μια μεγάλη υπόθεση παραβίασης προσωπικών δεδομένων, μετά τη διαρροή πληροφοριών που αφορούν περίπου 8,8 εκατομμύρια καταχωρισμένα πρόσωπα από το εθνικό μητρώο πολιτών CPR.
Αυτό που κάνει την υπόθεση ακόμη πιο εντυπωσιακή είναι ο ισχυρισμός του χάκερ ότι η πρόσβαση έγινε με έναν από τους πιο απλούς κωδικούς που μπορεί να φανταστεί κανείς: το «123456».
Τι φέρεται να έγινε
Η παραβιασμένη βάση δεδομένων φέρεται να περιείχε ονόματα, διευθύνσεις, εθνικούς αριθμούς ταυτοποίησης και άλλα προσωπικά στοιχεία.
Ο άνθρωπος που ανέλαβε την ευθύνη για την επίθεση υποστηρίζει ότι απέκτησε πρόσβαση μέσω λογαριασμού που συνδεόταν με την Pays ApS, δανική εταιρεία πληροφορικής και υπηρεσιών δεδομένων.
Ο ίδιος ισχυρίζεται ότι ο λογαριασμός προστατευόταν με τον κωδικό «123456».
Γιατί το θέμα θεωρείται τόσο σοβαρό
Το μέγεθος της διαρροής προκαλεί ιδιαίτερη ανησυχία, καθώς ο αριθμός των καταχωρίσεων είναι μεγαλύτερος από τον σημερινό πληθυσμό της Δανίας, που είναι περίπου 6 εκατομμύρια.
Αυτό συμβαίνει επειδή στο μητρώο περιλαμβάνονται και πρόσωπα που έχουν αποβιώσει ή έχουν φύγει από τη χώρα.
Καθηγητής Πληροφορικής στο Πανεπιστήμιο του Ώρχους χαρακτήρισε την ασφάλεια ενός τέτοιου κωδικού «απελπιστική», σημειώνοντας ότι το «123456» είναι από τους πρώτους συνδυασμούς που θα δοκίμαζε κάποιος επιχειρώντας να αποκτήσει πρόσβαση σε έναν λογαριασμό.
Τα ερωτήματα για την ασφάλεια
Η υπόθεση έχει προκαλέσει προβληματισμό για την προστασία των κωδικών πρόσβασης, την καθυστέρηση στον εντοπισμό της παραβίασης και τον ρόλο των εξωτερικών εταιρειών που διαχειρίζονται ευαίσθητα κρατικά δεδομένα.
Η ακριβής χρονική διάρκεια της μη εξουσιοδοτημένης πρόσβασης παραμένει ασαφής.
Ορισμένες αναφορές κάνουν λόγο για δραστηριότητα περίπου 12 ημερών, ενώ άλλες εκτιμούν ότι η πρόσβαση μπορεί να πέρασε απαρατήρητη για σχεδόν 22 ημέρες.
Παράλληλα, υπάρχουν διαβεβαιώσεις ότι τα βασικά κρατικά συστήματα δεν παραβιάστηκαν άμεσα, καθώς η πρόσβαση φέρεται να έγινε μέσω λογαριασμού συνδεδεμένου με εξωτερικό συνεργάτη.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ:
- Tesla Roadster: Το «ιπτάμενο» αυτοκίνητο του Μασκ έγινε viral και γέμισε τα social media με memes
- Κολλάει ο υπολογιστής σου; Πέντε αναβαθμίσεις που μπορούν να του δώσουν ξανά ζωή
- PlayStation 6: Θα καταργήσει η Sony το disc drive; Τα εμπόδια
- Παιδιά και οθόνες: 5 κανόνες για λιγότερο screen time χωρίς καθημερινές συγκρούσεις
- Βαρεθήκατε τα smartphones; Το αναδιπλούμενο κινητό επιστρέφει με 5G και βάζει τέλος στο doomscrolling

Η «Πελοπόννησος» και το pelop.gr σε ανοιχτή γραμμή με τον Πολίτη
Η φωνή σου έχει δύναμη – στείλε παράπονα, καταγγελίες ή ιδέες για τη γειτονιά σου.
Ακολουθήστε μας για όλες τις ειδήσεις στο Bing News και το Google News