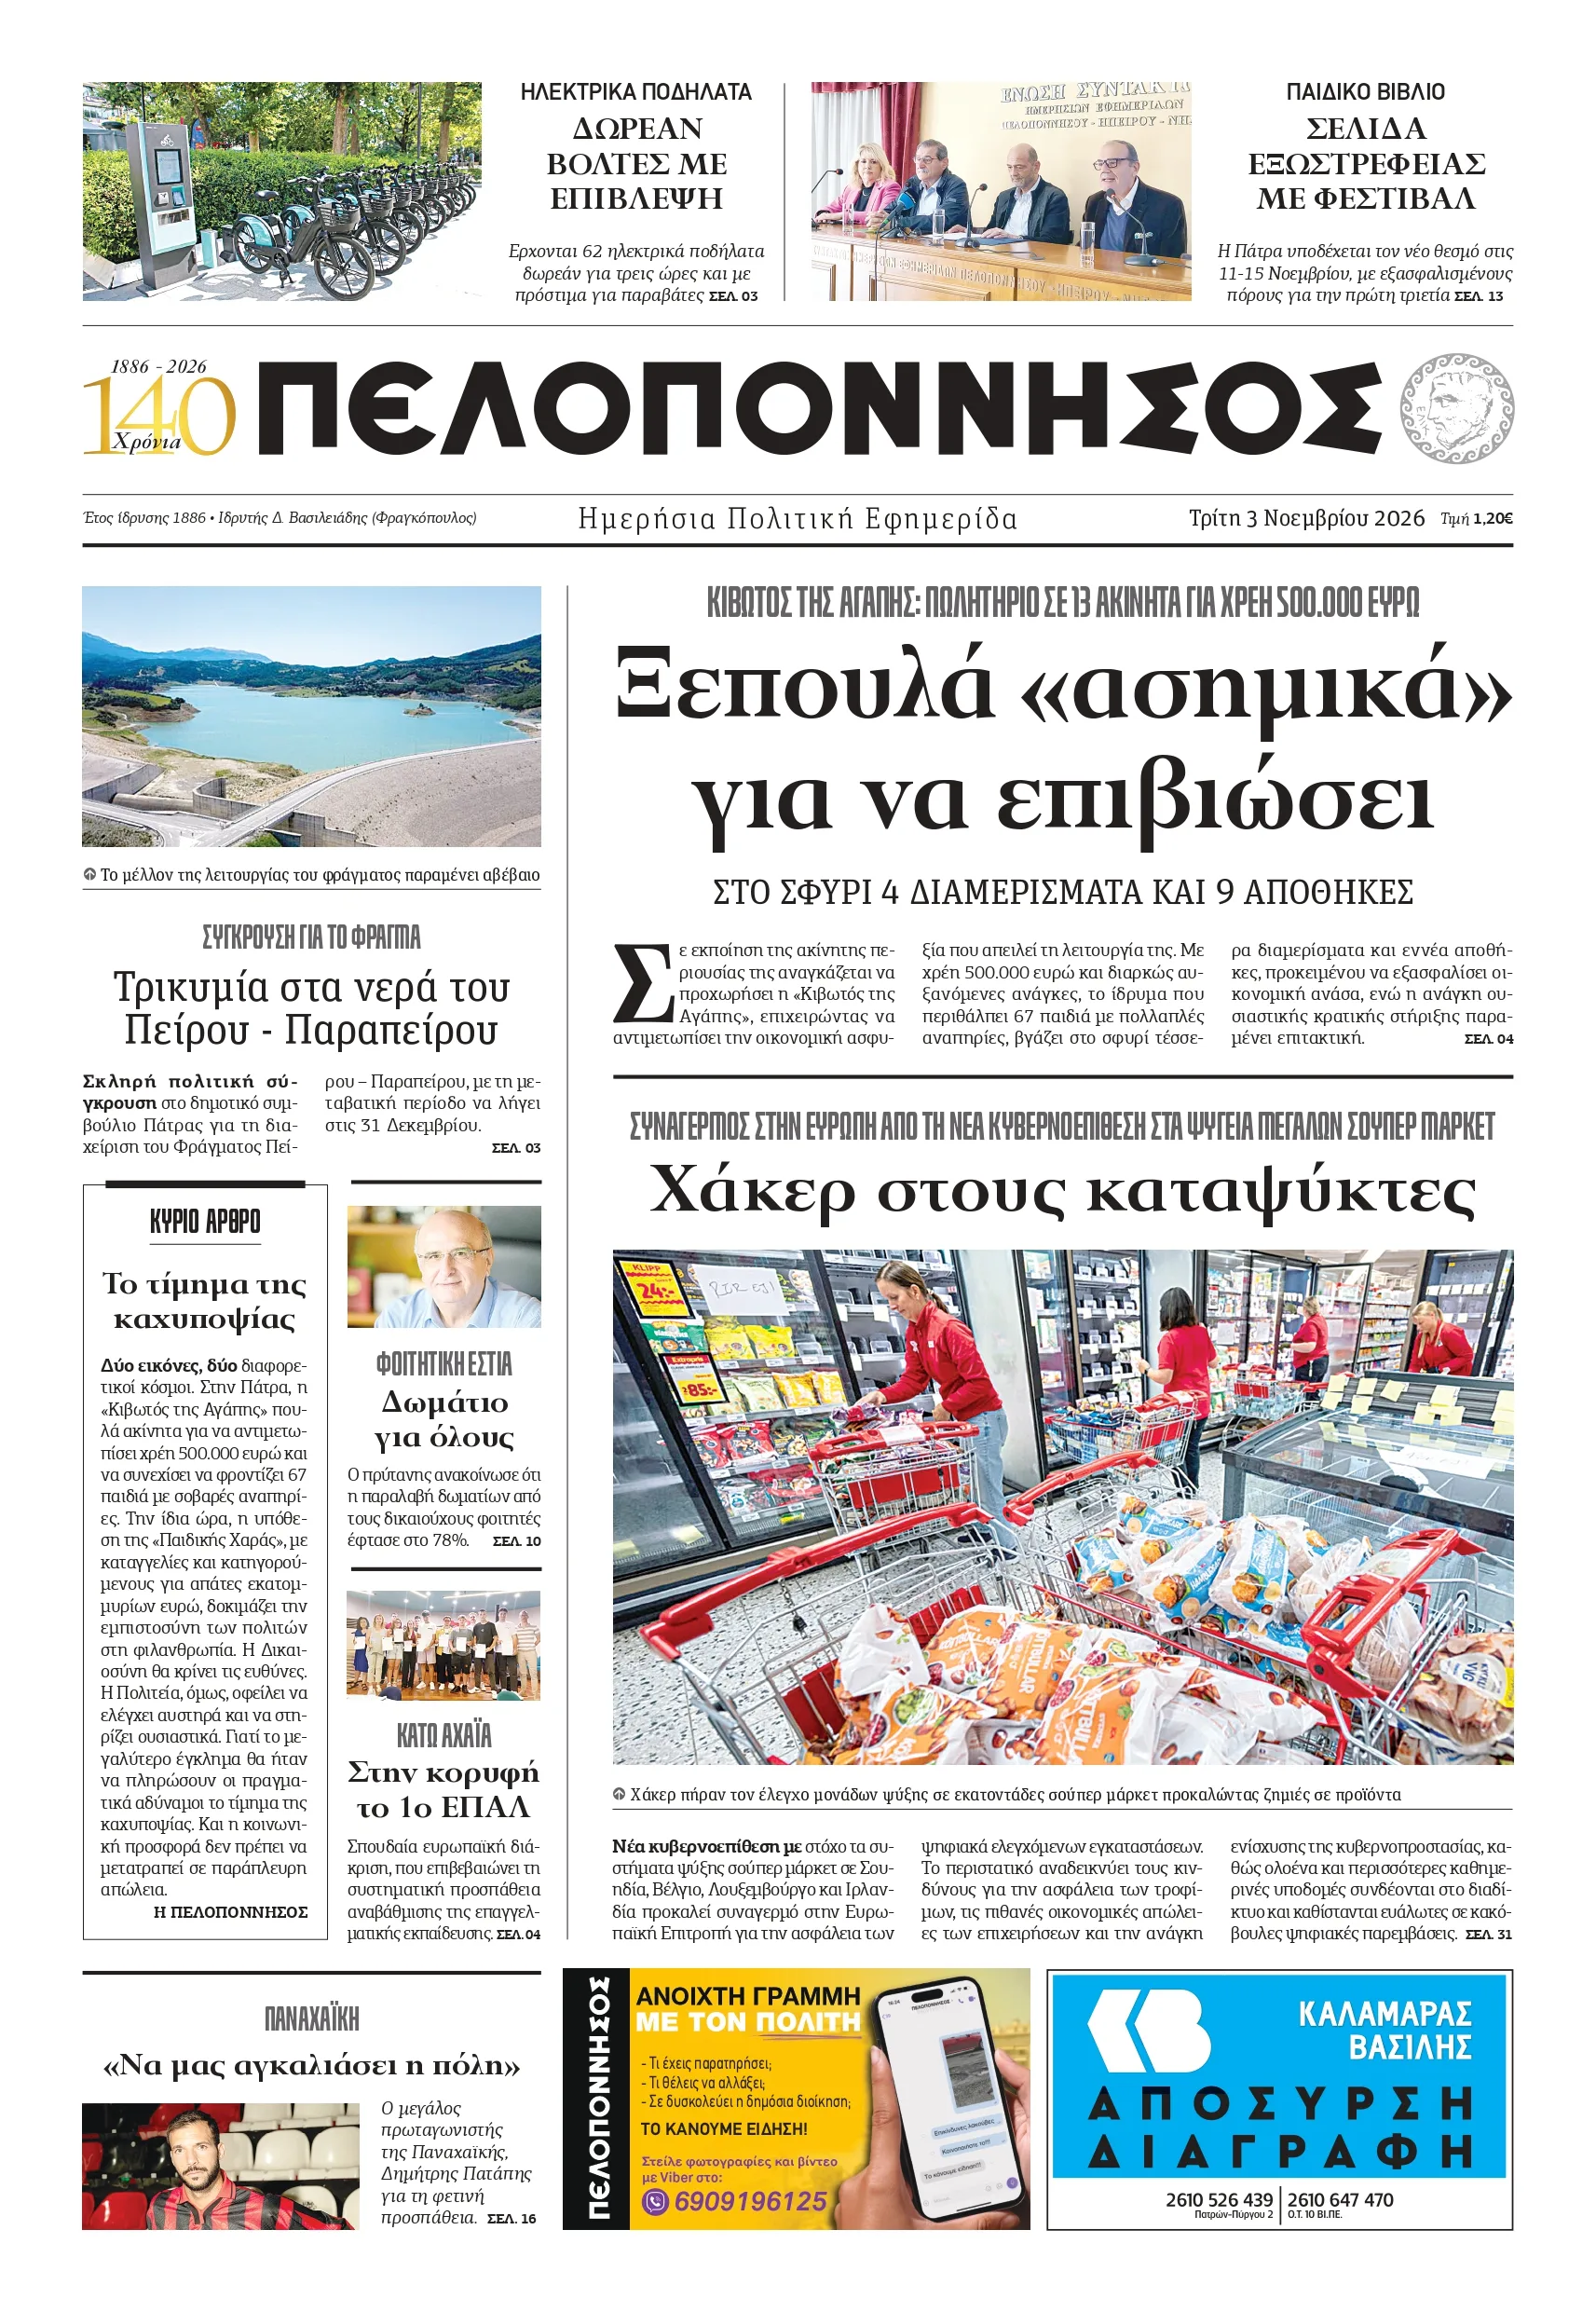
Χάκερ: Πόσο ασφαλή είναι τα έξυπνα ψυγεία και οι οικιακές συσκευές;
Νέα πεδία δράσης για τους κυβερνοεγκληματίες – Τι μπορούν να κάνουν οι επιτήδειοι, πώς προστατεύονται οι καταναλωτές

Η κυβερνοασφάλεια δεν αφορά πλέον μόνο τους υπολογιστές και τα κινητά τηλέφωνα. Καθώς όλο και περισσότερες οικιακές συσκευές αποκτούν σύνδεση στο διαδίκτυο και δυνατότητα απομακρυσμένου ελέγχου, νέα πιθανά σημεία εισόδου ανοίγονται για τους χάκερ, ακόμη και μέσα στην κουζίνα ενός σπιτιού.
Πρόσφατα περιστατικά σε ευρωπαϊκά σούπερ μάρκετ επανέφεραν στο προσκήνιο τους κινδύνους από την παραβίαση συνδεδεμένων συστημάτων ψύξης. Σύμφωνα με δημοσίευμα του Reuters, αντίστοιχη επίθεση στη Γαλλία τον προηγούμενο μήνα φέρεται να προκάλεσε αύξηση της θερμοκρασίας σε ψυγεία έως και τους 50 βαθμούς Κελσίου, με αποτέλεσμα να αλλοιωθούν τρόφιμα.
Παράλληλα, μυστηριώδεις βλάβες σε καταψύκτες στρατιωτικών βάσεων στις ΗΠΑ, τον περασμένο Αύγουστο, εξετάζονται επίσης ως πιθανό περιστατικό κυβερνοεπίθεσης.
Μπορεί να παραβιαστεί ένα οικιακό ψυγείο;
Η απάντηση είναι ναι, εφόσον πρόκειται για έξυπνη συσκευή που επικοινωνεί με το διαδίκτυο, μέσω εφαρμογής, υπηρεσίας cloud ή του οικιακού δικτύου Wi-Fi. Χαρακτηριστικό παράδειγμα αποτελεί έρευνα του 2015, όταν ειδικοί παρουσίασαν πώς μπορούσε να παραβιαστεί έξυπνο ψυγείο της Samsung και να υποκλαπούν δεδομένα από τη διαδικτυακή του κίνηση.
Στόχος των επιτιθέμενων δεν είναι απαραίτητα να αποκτήσουν τον έλεγχο της ίδιας της συσκευής. Μπορεί να επιδιώκουν την υποκλοπή προσωπικών δεδομένων, τη διακοπή λειτουργίας υπηρεσιών ή να χρησιμοποιήσουν μια ευάλωτη συσκευή ως «γέφυρα» για να αποκτήσουν πρόσβαση σε άλλα συστήματα.
Ποιες συσκευές βρίσκονται στο στόχαστρο
Στις δυνητικά ευάλωτες συσκευές περιλαμβάνονται κάμερες ασφαλείας, συναγερμοί, έξυπνες κλειδαριές, θερμοστάτες και συστήματα θέρμανσης. Στην ίδια κατηγορία ανήκουν ψυγεία, φούρνοι, πλυντήρια, ακόμη και μικρότερες συσκευές, όπως ορισμένες ηλεκτρικές οδοντόβουρτσες.
Οι κίνδυνοι δεν περιορίζονται στις κατοικίες. Έρευνες έχουν αποδείξει ότι αδυναμίες σε συνδεδεμένα αυτοκίνητα μπορούν να επιτρέψουν απομακρυσμένη πρόσβαση σε λειτουργίες τους. Το 2015, η παραβίαση συστήματος Jeep οδήγησε στην ανάκληση περίπου 1,4 εκατομμυρίων οχημάτων για την εγκατάσταση διορθώσεων λογισμικού.
Πώς μπορούν να προστατευτούν οι καταναλωτές
Οι ειδικοί συστήνουν την αλλαγή των εργοστασιακών κωδικών πρόσβασης, τη χρήση επαλήθευσης δύο παραγόντων όπου υποστηρίζεται και την τακτική εγκατάσταση ενημερώσεων ασφαλείας.
Εξίσου σημαντικό είναι να απομακρύνονται ή να αντικαθίστανται συσκευές που δεν λαμβάνουν πλέον ενημερώσεις, ενώ η σύνδεση στο διαδίκτυο θα πρέπει να ενεργοποιείται μόνο όταν είναι πραγματικά απαραίτητη.
Όσο περισσότερες συσκευές παραμένουν συνδεδεμένες χωρίς επαρκή προστασία, τόσο αυξάνονται τα πιθανά σημεία πρόσβασης για τους κυβερνοεγκληματίες.
Η «Πελοπόννησος» και το pelop.gr σε ανοιχτή γραμμή με τον Πολίτη
Η φωνή σου έχει δύναμη – στείλε παράπονα, καταγγελίες ή ιδέες για τη γειτονιά σου.
Ακολουθήστε μας για όλες τις ειδήσεις στο Bing News και το Google News
Από το Δίκτυο
Νέο Εργαστήριο Θεάτρου και Υποκριτικής, από τον Σύλλογο Κεφαλλήνων
Έχετε Galaxy SmartTag3; Δείτε πώς να το ρυθμίσετε και να εντοπίζετε κλειδιά και αποσκευές
Πώς καθαρίζεις έντομα και μυγάκια από το αυτοκίνητο
Ευαγγελία Μουμούρη για ΜΚΟ «Παιδική Χαρά»: Έδωσα κι εγώ χρήματα
Το ZERO PARADES: Director’s Cut κυκλοφορεί σήμερα σε PS5, Xbox και Switch 2