Σούπερ μάρκετ: Οι χάκερ μπαίνουν στα ψυγεία και μπορούν να καταστρέψουν τρόφιμα σε μία νύχτα
Περισσότερα από 300 ευάλωτα συστήματα ψύξης εντοπίστηκαν στην Ελλάδα, ενώ κυβερνοεπιθέσεις έχουν προκαλέσει μεγάλες καταστροφές σε ευρωπαϊκά καταστήματα. Σε επιφυλακή οι ελληνικές αλυσίδες, με τον ΕΦΕΤ να προειδοποιεί για την ασφάλεια των τροφίμων

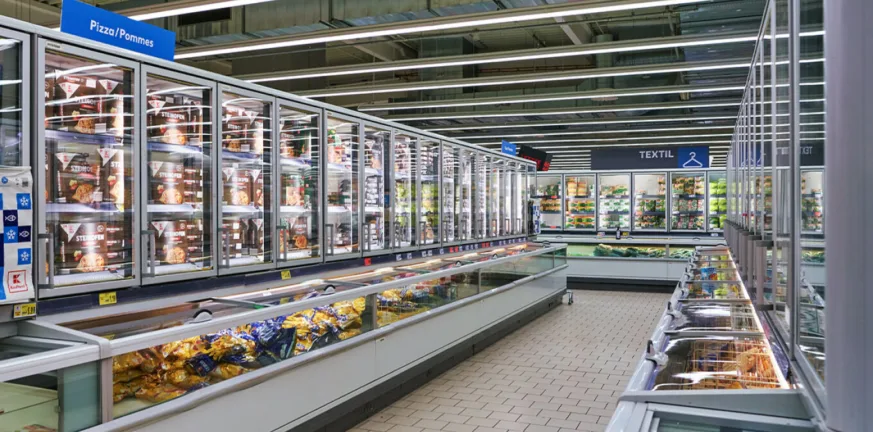


Μια νέα μορφή κυβερνοεπίθεσης, που μπορεί να μετατρέψει τα ψυγεία των σούπερ μάρκετ σε πηγή σοβαρών οικονομικών ζημιών και κινδύνων για τη δημόσια υγεία, έχει θέσει σε επιφυλακή την ευρωπαϊκή αγορά τροφίμων. Χάκερ αποκτούν πρόσβαση σε συστήματα ελέγχου επαγγελματικών ψυγείων και καταψυκτών, μεταβάλλουν τις θερμοκρασίες και μπορούν να προκαλέσουν την καταστροφή μεγάλων ποσοτήτων ευπαθών προϊόντων μέσα σε λίγες ώρες.
Το φαινόμενο έχει ήδη εκδηλωθεί σε αρκετές ευρωπαϊκές χώρες, με περισσότερα από 100 καταστήματα να έχουν δεχθεί επιθέσεις μόνο κατά το κύμα της 1ης και 2ας Νοεμβρίου 2026.
Στην Ελλάδα, η Εθνική Αρχή Κυβερνοασφάλειας έχει εντοπίσει περισσότερα από 300 συστήματα εμπορικής ψύξης εκτεθειμένα στο διαδίκτυο, γεγονός που οδήγησε στην έκδοση προειδοποιήσεων προς τις επιχειρήσεις.
Την ίδια στιγμή, ο Ενιαίος Φορέας Ελέγχου Τροφίμων (ΕΦΕΤ) υπενθυμίζει ότι η διατήρηση της σωστής θερμοκρασίας αποτελεί απαραίτητη προϋπόθεση για την ασφάλεια των τροφίμων και ότι προϊόντα που ενδέχεται να έχουν αλλοιωθεί πρέπει να αποσύρονται από την αγορά.
Πώς οι χάκερ μπορούν να καταστρέψουν τα τρόφιμα χωρίς να μπουν στο κατάστημα
Οι επιθέσεις εκμεταλλεύονται ένα τεχνικό χαρακτηριστικό πολλών σύγχρονων επαγγελματικών ψυκτικών εγκαταστάσεων: τη δυνατότητα απομακρυσμένου ελέγχου της θερμοκρασίας.
Σούπερ μάρκετ, κρεοπωλεία και επιχειρήσεις αποθήκευσης τροφίμων χρησιμοποιούν ηλεκτρονικούς ελεγκτές που επιτρέπουν στο προσωπικό ή στους τεχνικούς να παρακολουθούν και να ρυθμίζουν τη λειτουργία των ψυγείων μέσω διαδικτύου.
Η δυνατότητα αυτή διευκολύνει τη συντήρηση, μειώνει τον χρόνο εντοπισμού βλαβών και επιτρέπει την αποτελεσματικότερη λειτουργία των εγκαταστάσεων.
Όταν όμως τα συστήματα δεν διαθέτουν επαρκή προστασία, μπορούν να αποτελέσουν στόχο κακόβουλων παρεμβάσεων.
Οι επιτιθέμενοι εκμεταλλεύονται αδυναμίες του λογισμικού ή ανεπαρκώς προστατευμένες συνδέσεις, αποκτούν πρόσβαση στους ελεγκτές και τροποποιούν τις ρυθμίσεις ψύξης.
Έτσι, ένας καταψύκτης μπορεί να σταματήσει να διατηρεί τα προϊόντα στην απαιτούμενη θερμοκρασία ή να ενεργοποιηθεί επανειλημμένα η διαδικασία απόψυξης.
Το αποτέλεσμα μπορεί να είναι καταστροφικό για κρέατα, ψάρια, γαλακτοκομικά, κατεψυγμένα τρόφιμα και άλλα ευπαθή προϊόντα.
Το ιδιαίτερα ανησυχητικό στοιχείο είναι ότι τέτοιες επιθέσεις δεν απαιτούν φυσική παρουσία στον χώρο, ενώ η ζημιά μπορεί αρχικά να μοιάζει με συνηθισμένη τεχνική βλάβη.
Από τη Γαλλία σε οκτώ ευρωπαϊκές χώρες
Οι πρώτες μεγάλης κλίμακας επιθέσεις καταγράφηκαν στη Γαλλία τον Οκτώβριο.
Σύμφωνα με την Εθνική Αρχή Κυβερνοασφάλειας, επιτιθέμενοι απέκτησαν πρόσβαση στα συστήματα ψύξης περίπου 700 σούπερ μάρκετ, ανεβάζοντας σε ορισμένες περιπτώσεις τις θερμοκρασίες έως και τους 50 βαθμούς Κελσίου.
Η παρέμβαση είχε ως αποτέλεσμα την καταστροφή τροφίμων, ενώ σε ορισμένα καταστήματα αναφέρθηκαν ακόμη και πυρκαγιές στον εξοπλισμό.
Ακολούθησε νέο κύμα επιθέσεων στις αρχές Νοεμβρίου, το οποίο επηρέασε καταστήματα σε οκτώ ευρωπαϊκές χώρες.
Σύμφωνα με το Reuters, στα περιστατικά περιλαμβάνονταν καταστήματα μεγάλων αλυσίδων, όπως η Carrefour, η Coop, η ICA και η Edeka.
Στη Σουηδία, η Coop ανακοίνωσε ότι επτά καταστήματά της επηρεάστηκαν και προχώρησε στην αποσύνδεση των ψυκτικών συστημάτων από το διαδίκτυο.
Η ICA ανέφερε προβλήματα σε 23 καταστήματα, ενώ η Carrefour αντιμετώπισε νέα περιστατικά σε 15 καταστήματα στο Βέλγιο, έπειτα από επιθέσεις που είχαν προηγηθεί σε δεκάδες σημεία πώλησης στη Γαλλία.
Η ευρωπαϊκή υπηρεσία κυβερνοασφάλειας ENISA υπογράμμισε την ανάγκη συνεργασίας και ταχείας ανταλλαγής πληροφοριών μεταξύ των κρατών, καθώς οι επιθέσεις επηρεάζουν πλέον κρίσιμες λειτουργίες της καθημερινής οικονομικής δραστηριότητας.
Τι συμβαίνει στην Ελλάδα με τα 300 εκτεθειμένα συστήματα
Η Εθνική Αρχή Κυβερνοασφάλειας είχε ήδη από τις 14 Οκτωβρίου προειδοποιήσει τις ελληνικές επιχειρήσεις για τον κίνδυνο.
Σε ανακοίνωσή της ανέφερε ότι είχαν εντοπιστεί περισσότερα από 300 εκτεθειμένα συστήματα στην Ελλάδα, κυρίως ελεγκτές εμπορικής ψύξης των κατασκευαστών Danfoss, Copeland/Dixell και Carel.
Πρόκειται για εξοπλισμό που μπορεί να χρησιμοποιείται σε διάφορες επιχειρήσεις τροφίμων και όχι αποκλειστικά σε μεγάλες αλυσίδες σούπερ μάρκετ.
Η ύπαρξη εκτεθειμένου συστήματος δεν σημαίνει αυτομάτως ότι έχει πραγματοποιηθεί κυβερνοεπίθεση, αποτελεί όμως ένδειξη τεχνικής ευπάθειας που απαιτεί άμεση αντιμετώπιση.
Στις 5 Νοεμβρίου, η Αρχή αναφέρθηκε επίσης σε καταγγελίες για προβλήματα ψύξης σε ελληνικά καταστήματα τροφίμων, κυρίως κρεοπωλεία.
Σύμφωνα με τεχνικούς συντήρησης, ορισμένες από τις δυσλειτουργίες αποδίδονταν σε μη εξουσιοδοτημένες αλλαγές των ρυθμίσεων. Η ίδια η Αρχή διευκρίνισε, ωστόσο, ότι κατά τον χρόνο της ανακοίνωσης δεν υπήρχε επισήμως καταγεγραμμένο σχετικό κυβερνοπεριστατικό.
Από την πλευρά της ελληνικής αγοράς, ο γενικός διευθυντής της Ένωσης Σούπερ Μάρκετ Ελλάδας, Απόστολος Πεταλάς, δήλωσε στο ΑΠΕ-ΜΠΕ ότι οι αλυσίδες έχουν ενημερωθεί και βρίσκονται σε ετοιμότητα.
Όπως διαβεβαίωσε, μέχρι στιγμής δεν έχει προκύψει αντίστοιχο πρόβλημα στα ελληνικά σούπερ μάρκετ.
Η Ένωση έχει συνεργαστεί με ειδικούς κυβερνοασφάλειας και την αρμόδια εθνική αρχή, διαβιβάζοντας στις επιχειρήσεις τις τεχνικές οδηγίες προστασίας.
Ο ΕΦΕΤ προειδοποιεί για την ασφάλεια των τροφίμων
Η σοβαρότητα των περιστατικών δεν περιορίζεται στις οικονομικές απώλειες των επιχειρήσεων.
Εφόσον διακοπεί η ψύξη για αρκετό χρονικό διάστημα, ορισμένα τρόφιμα μπορεί να καταστούν ακατάλληλα για κατανάλωση, ακόμη και αν δεν εμφανίζουν αμέσως εμφανή σημάδια αλλοίωσης.
Σε ανακοίνωσή του στις 13 Νοεμβρίου, ο ΕΦΕΤ υπενθύμισε ότι η ψυκτική αλυσίδα πρέπει να διατηρείται αδιάλειπτη σε όλα τα στάδια, από την παραγωγή και τη μεταφορά έως την αποθήκευση και την τελική πώληση.
Ο Φορέας τονίζει ότι οι επιχειρήσεις έχουν την ευθύνη να διασφαλίζουν την καταλληλότητα των προϊόντων που διαθέτουν.
Εάν υπάρχει πιθανότητα η διακοπή της ψύξης να έχει επηρεάσει την ασφάλεια των τροφίμων, τα συγκεκριμένα προϊόντα πρέπει να αποσύρονται.
Παράλληλα, οι επιχειρήσεις οφείλουν να ενημερώνουν τον ΕΦΕΤ όταν μια κυβερνοεπίθεση επηρεάζει ή ενδέχεται να επηρεάσει τη λειτουργία των ψυκτικών τους εγκαταστάσεων και, κατ’ επέκταση, την ασφάλεια των προϊόντων τους.
Τα μέτρα που ζητούν οι αρμόδιες αρχές
Η Εθνική Αρχή Κυβερνοασφάλειας συνιστά στις επιχειρήσεις να αποσυνδέουν τα συστήματα ελέγχου ψύξης από το δημόσιο διαδίκτυο, όταν δεν υπάρχει απόλυτη ανάγκη άμεσης διαδικτυακής πρόσβασης.
Όπου η απομακρυσμένη διαχείριση είναι απαραίτητη, πρέπει να χρησιμοποιούνται ασφαλείς συνδέσεις VPN και πρόσθετοι μηχανισμοί ταυτοποίησης.
Απαραίτητη θεωρείται επίσης η αλλαγή των εργοστασιακών κωδικών πρόσβασης, η εγκατάσταση ενημερώσεων ασφαλείας και η αντικατάσταση παλαιού εξοπλισμού που δεν υποστηρίζεται πλέον από τον κατασκευαστή.
Ιδιαίτερη προσοχή απαιτείται και στις εξωτερικές εταιρείες συντήρησης, οι οποίες πρέπει να εφαρμόζουν τα ίδια μέτρα προστασίας όταν αποκτούν πρόσβαση στα συστήματα των καταστημάτων.
Η νέα απειλή αναδεικνύει μια πλευρά της κυβερνοασφάλειας που μέχρι πρόσφατα δεν απασχολούσε ιδιαίτερα το ευρύ κοινό. Μια επίθεση δεν χρειάζεται πλέον να στοχεύει τραπεζικούς λογαριασμούς ή προσωπικά δεδομένα για να έχει σοβαρές συνέπειες.
Μπορεί να επηρεάσει άμεσα τον φυσικό εξοπλισμό μιας επιχείρησης, να οδηγήσει σε μεγάλες απώλειες προϊόντων και να δημιουργήσει κινδύνους για την ασφάλεια των καταναλωτών.

Η «Πελοπόννησος» και το pelop.gr σε ανοιχτή γραμμή με τον Πολίτη
Η φωνή σου έχει δύναμη – στείλε παράπονα, καταγγελίες ή ιδέες για τη γειτονιά σου.
Ακολουθήστε μας για όλες τις ειδήσεις στο Bing News και το Google News
Από το Δίκτυο

Με πάχος μόλις 6,9 χιλιοστά το νέο Huawei Watch Air αλλάζει τα δεδομένα στα smartwatches
Claude και Anthropic: Πρόταση απόδειξης για την Υπόθεση Riemann
Κατανυκτικός εορτασμός παραμονή των Εισοδίων στην Μονή Ομπλού
Project Suncatcher: Η Google επιστρατεύει τον πύραυλο New Glenn για τα διαστημικά data centers
Έρευνα: Νέες θεραπείες για τον καρκίνο του παγκρέατος -Daraxonrasib και VCN-01